AI พื้นฐาน
ข้อมูลอะไรไม่ควรใส่ AI ก่อนพิมพ์หรือแนบไฟล์ ให้ตรวจ 7 เรื่องนี้
วิธีตัดสินว่าข้อมูลใดไม่ควรพิมพ์ แนบ หรือส่งเข้าเครื่องมือ AI ครอบคลุมข้อมูลส่วนบุคคล ความลับธุรกิจ สิทธิ์ สัญญา การเก็บข้อมูล และทางเลือกที่ปลอดภัยกว่า
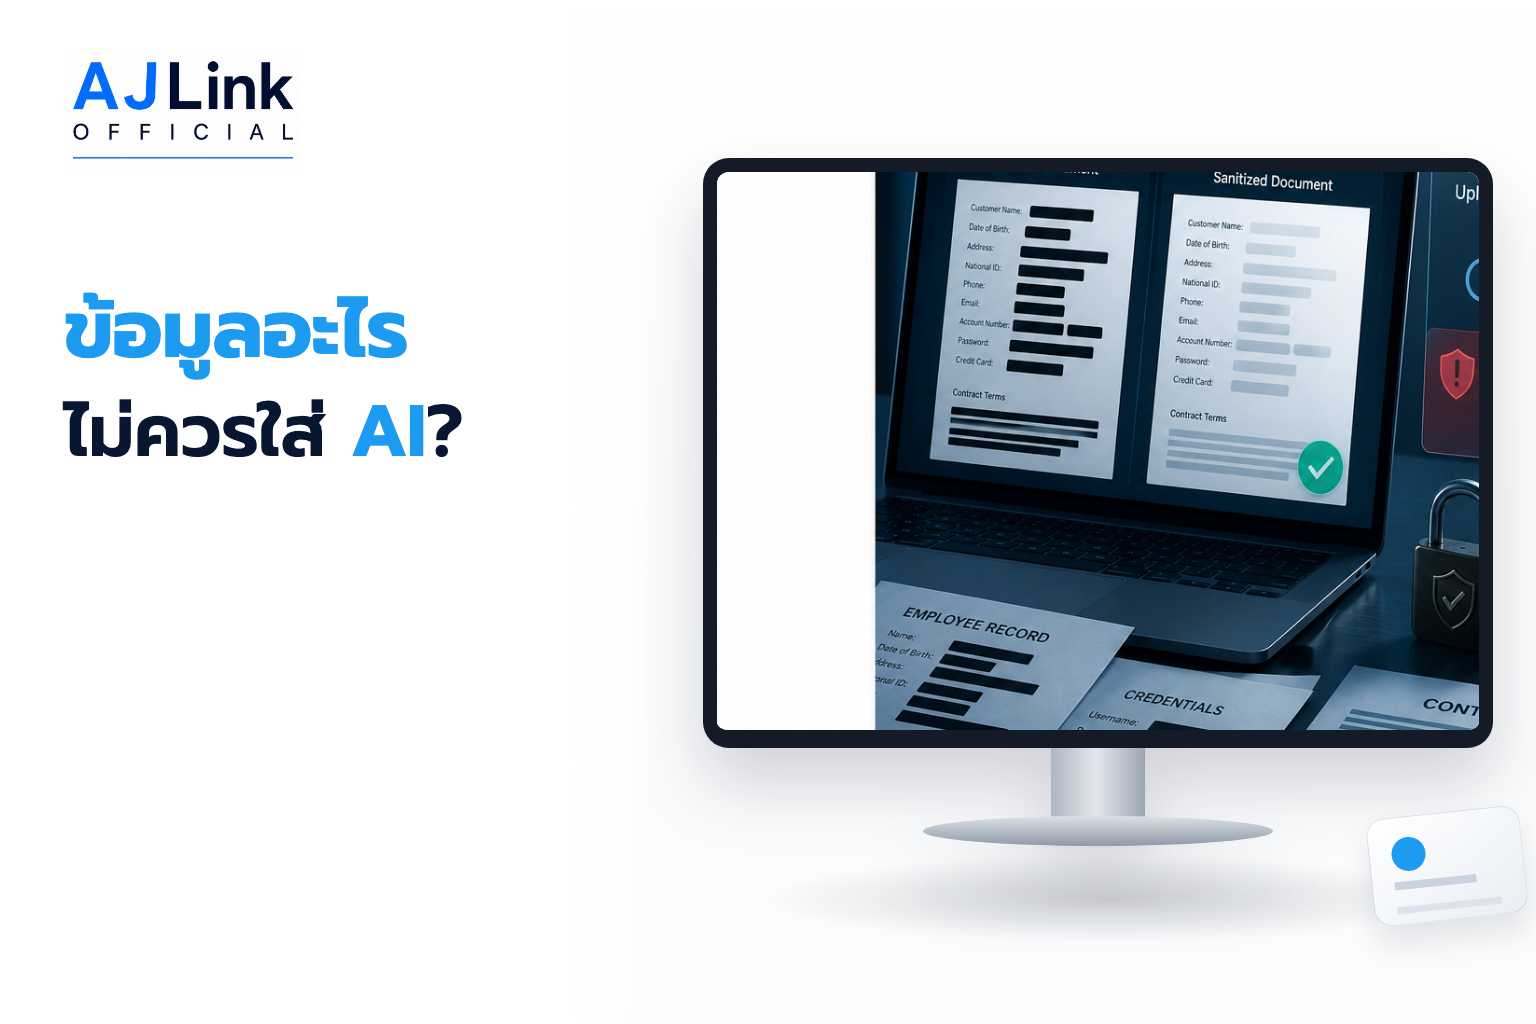
ข้อมูลที่ไม่ควรพิมพ์หรือแนบเข้า AI โดยตรง คือข้อมูลที่หากหลุด ถูกแชร์ผิดคน หรือถูกนำไปใช้ผิดวัตถุประสงค์แล้วจะสร้างความเสียหายต่อบุคคล ลูกค้า หรือธุรกิจ เช่น รหัสผ่าน ข้อมูลส่วนบุคคล เอกสารลับ สัญญาที่ยังไม่เปิดเผย และไฟล์ที่มี API key ทางที่ปลอดภัยกว่าคือใช้ข้อมูลเท่าที่จำเป็น ลบสิ่งที่ระบุตัวบุคคล และตรวจนโยบายของเครื่องมือกับบัญชีที่ใช้อยู่ก่อน
ก่อนใส่ข้อมูลใน AI ให้ถาม 3 ข้อนี้
- ถ้าข้อความนี้ถูกส่งต่อให้คนนอก จะเกิดความเสียหายหรือไม่
- AI จำเป็นต้องเห็นข้อมูลจริงทั้งหมดหรือใช้ข้อมูลที่ปิดบังแล้วได้
- บัญชีและเครื่องมือนี้ได้รับอนุมัติให้ใช้กับข้อมูลงานประเภทนี้หรือยัง
ถ้าตอบข้อใดไม่ได้ ให้หยุดก่อน อย่าใช้ความสะดวกเป็นเหตุผลแทนการตรวจสิทธิ์และความจำเป็น
ข้อมูล 8 กลุ่มที่ไม่ควรใส่ AI โดยตรง
1. รหัสผ่าน กุญแจระบบ และข้อมูลเข้าถึง
- รหัสผ่าน รหัส PIN และรหัสกู้คืนบัญชี
- API key, access token, private key และ secret ในไฟล์ตั้งค่า
- ลิงก์ที่มี token สำหรับเข้าถึงเอกสารหรือระบบ
- Cookie, session ID และข้อมูลเชื่อมต่อฐานข้อมูล
AI ไม่จำเป็นต้องเห็นค่าจริงเพื่อช่วยตรวจโครงสร้าง ให้แทนด้วยชื่อสมมติ เช่น [API_KEY] หรือ [DATABASE_PASSWORD] หากเผลอส่งค่าจริง ให้เพิกถอนและสร้างค่าใหม่ ไม่ใช่เพียงลบแชต
2. ข้อมูลส่วนบุคคลที่ระบุตัวคนได้
ชื่อพร้อมเลขบัตรประชาชน ที่อยู่ เบอร์โทร อีเมลส่วนตัว วันเกิด ลายเซ็น หมายเลขบัญชี ภาพเอกสาร และข้อมูลระบุตำแหน่งควรถูกตัดออกหรือแทนค่า โดยเฉพาะเมื่อยังไม่มีฐานการใช้ข้อมูลและความยินยอมที่เหมาะสม
การลบชื่ออย่างเดียวอาจไม่พอ หากตำแหน่งงาน สถานที่ เหตุการณ์ และวันที่ทำให้เดาได้ว่าเป็นใคร ให้ลดรายละเอียดจนไม่สามารถเชื่อมกลับหาบุคคลได้ง่าย
3. ข้อมูลสุขภาพ ชีวมิติ และข้อมูลอ่อนไหว
ประวัติรักษา ผลตรวจ ภาพใบหน้า เสียง ลายนิ้วมือ เชื้อชาติ ศาสนา ความคิดเห็นทางการเมือง และข้อมูลอ่อนไหวอื่นไม่ควรถูกส่งเข้าเครื่องมือทั่วไปเพื่อทดลอง หากองค์กรมี Use case ที่จำเป็น ต้องให้ฝ่ายกฎหมาย ความเป็นส่วนตัว ความปลอดภัย และเจ้าของระบบประเมินก่อน
4. ข้อมูลลูกค้าและข้อมูลพนักงาน
อย่าอัปโหลดรายชื่อลูกค้า ประวัติการซื้อ บันทึกแชต การประเมินพนักงาน เงินเดือน หรือใบสมัครงานทั้งชุดเพียงเพื่อให้ AI “ช่วยวิเคราะห์” ให้สรุปข้อมูลเป็นกลุ่ม ลบรหัสบุคคล และใช้เฉพาะฟิลด์ที่จำเป็นต่อคำถาม
5. เอกสารลับและแผนธุรกิจที่ยังไม่เปิดเผย
- งบประมาณ แผนราคา ต้นทุน และ Margin รายสินค้า
- แผนควบรวม ซื้อกิจการ หรือเปิดตัวผลิตภัณฑ์
- รายชื่อคู่ค้า เงื่อนไขพิเศษ และข้อมูลการเจรจา
- รายงานช่องโหว่ ระบบเครือข่าย และแผนรับมือเหตุการณ์
AI อาจช่วยวิเคราะห์รูปแบบได้โดยไม่เห็นชื่อบริษัท ตัวเลขจริง หรือรายละเอียดทั้งหมด ใช้ช่วงตัวเลข ข้อมูลจำลอง หรือโครงสร้างเอกสารแทนเมื่อทำได้
6. สัญญาและคำปรึกษาที่มีข้อจำกัดในการเปิดเผย
สัญญา NDA ข้อพิพาท เอกสารทนาย และข้อมูลที่อยู่ภายใต้หน้าที่รักษาความลับไม่ควรถูกส่งเข้าเครื่องมือที่องค์กรยังไม่อนุมัติ การให้ AI สรุปไม่ได้ทำให้ข้อผูกพันด้านกฎหมายหรือความลับหายไป
7. Source code ที่มีความลับหรือสิทธิ์จำกัด
แยกโค้ดทั่วไปออกจากไฟล์ตั้งค่า ข้อมูลลูกค้า endpoint ภายใน และ secret ก่อนขอให้ AI ช่วยตรวจ ตรวจข้อตกลงกับลูกค้าและสิทธิ์ใน Repository ด้วย เพราะโค้ดบางส่วนอาจเป็นทรัพย์สินของลูกค้าหรือผู้ให้บริการรายอื่น
8. เนื้อหาที่ไม่มีสิทธิ์นำไปใช้
หนังสือ รายงาน งานวิจัย รูปภาพ หรือฐานข้อมูลที่ซื้อสิทธิ์มาไม่ได้หมายความว่าสามารถอัปโหลดเข้าเครื่องมือทุกชนิดได้ ตรวจ License และเงื่อนไขของแหล่งข้อมูลก่อน หากต้องการสรุป ให้ใช้ส่วนที่มีสิทธิ์ ใช้ข้อความสั้นเท่าที่จำเป็น หรืออ้างลิงก์ตามที่ระบบรองรับ
ตารางตัดสินใจ: ข้อมูลระดับไหนใช้กับ AI ได้
| ระดับข้อมูล | ตัวอย่าง | แนวทางก่อนใช้ AI |
|---|---|---|
| สาธารณะ | หน้าเว็บไซต์ ข่าวประชาสัมพันธ์ คู่มือที่เผยแพร่แล้ว | ตรวจสิทธิ์และความถูกต้อง แล้วระบุแหล่งที่มา |
| ใช้ภายใน | ขั้นตอนงานทั่วไป แม่แบบเอกสารที่ไม่มีข้อมูลจริง | ใช้เครื่องมือที่องค์กรอนุมัติ และตัดรายละเอียดที่ไม่จำเป็น |
| ลับ | ราคา ต้นทุน รายชื่อลูกค้า แผนที่ยังไม่เปิดเผย | ไม่ใส่ในเครื่องมือทั่วไป ต้องมีเจ้าของข้อมูลอนุมัติและควบคุมการเข้าถึง |
| จำกัดสูง | รหัสผ่าน สุขภาพ ชีวมิติ กุญแจระบบ ข้อมูลคดี | ห้ามใช้โดยไม่มีสภาพแวดล้อม กระบวนการ และการอนุมัติเฉพาะ |
ชื่อลำดับชั้นอาจต่างกันในแต่ละองค์กร แต่ต้องมีเจ้าของข้อมูล ผู้อนุมัติ และวิธีจัดการที่ชัดเจน อย่ากำหนดทุกอย่างเป็น “ข้อมูลทั่วไป” เพื่อให้ทำงานง่ายขึ้น
วิธีเตรียมข้อมูลก่อนให้ AI ช่วย
- กำหนดงานให้แคบ เช่น สรุปประเด็นจากข้อร้องเรียน แทนการอัปโหลดฐานข้อมูลลูกค้าทั้งหมด
- เลือกเฉพาะฟิลด์ที่จำเป็น ตัดชื่อ เบอร์โทร เลขบัญชี และหมายเหตุส่วนตัว
- แทนค่าข้อมูลจริง ใช้
[ลูกค้า A],[จังหวัด]หรือช่วงตัวเลข - รวมข้อมูลเป็นกลุ่ม ใช้จำนวน สัดส่วน หรือ Pattern แทนรายการรายบุคคลเมื่อคำถามไม่ต้องการรายละเอียดระดับคน
- ตรวจไฟล์ซ่อน Metadata, comment, revision, sheet ที่ซ่อน และสูตรอาจมีข้อมูลมากกว่าที่เห็น
- ตรวจบัญชีและ Data Controls แยกบัญชีส่วนบุคคลออกจาก workspace ธุรกิจที่องค์กรอนุมัติ
- บันทึกเหตุผลและผู้อนุมัติ สำหรับงานที่มีความเสี่ยงหรือใช้ซ้ำเป็น Workflow
ตัวอย่างการปิดบังข้อมูลก่อนส่งให้ AI
ก่อนแก้: “ลูกค้า สมชาย ใจดี โทร 08X-XXX-XXXX ซื้อสินค้า A วันที่ 3 สิงหาคม และขอคืนเงินเพราะ…”
หลังแก้: “ลูกค้ากลุ่มใหม่ซื้อสินค้า A ภายใน 7 วันและขอคืนเงินด้วยเหตุผล [สรุปเหตุผลโดยไม่ระบุตัวบุคคล] ช่วยจัดหมวดปัญหาและเสนอคำถามที่ทีมควรตรวจเพิ่ม”
ข้อมูลหลังแก้ยังช่วยวิเคราะห์กระบวนการได้ แต่ลดข้อมูลที่ระบุตัวบุคคลและไม่ส่งรายละเอียดเกินโจทย์
บัญชีส่วนบุคคลกับบัญชีธุรกิจต่างกันอย่างไร
นโยบายข้อมูลขึ้นกับผลิตภัณฑ์ แผน การตั้งค่า และสัญญาที่ใช้อยู่ ไม่ควรเหมารวมว่า “AI ทุกตัวเก็บข้อมูลเหมือนกัน”
- OpenAI ระบุว่าผู้ใช้บริการส่วนบุคคลสามารถปิด Improve the model for everyone ใน Settings → Data Controls ได้ และ Temporary Chat ไม่ปรากฏในประวัติ ไม่สร้าง Memory และไม่ถูกใช้ฝึกโมเดล แต่มีการเก็บไว้ช่วงหนึ่งเพื่อความปลอดภัยตามเอกสารทางการ
- OpenAI ระบุว่าข้อมูลใน ChatGPT Business, Enterprise, Edu และ API ไม่ถูกใช้ฝึกโมเดลโดยค่าเริ่มต้น แต่การเลือกแผนไม่ได้แทนนโยบายภายใน การกำหนดสิทธิ์ การเก็บรักษา และการอนุมัติ Use case
ข้อมูลผลิตภัณฑ์เปลี่ยนได้ ให้ตรวจหน้า Privacy, Data Controls และสัญญาล่าสุดของผู้ให้บริการก่อนอนุมัติการใช้งานจริง
ถ้าเผลอใส่ข้อมูลลับใน AI แล้วต้องทำอะไร
- หยุดแชร์ต่อและบันทึกว่าใครส่งข้อมูลอะไร เข้าเครื่องมือใด เวลาใด
- ถ้ามีรหัสผ่าน API key หรือ token ให้เพิกถอนและสร้างใหม่ทันที
- แจ้งเจ้าของข้อมูล ผู้ดูแลระบบ หรือทีม Incident Response ตามขั้นตอนองค์กร
- ลบแชตหรือไฟล์ตามความสามารถของระบบ แต่อย่าถือว่าการลบเพียงอย่างเดียวแก้ความเสี่ยงทั้งหมด
- ประเมินว่าต้องแจ้งบุคคล ฝ่ายกฎหมาย หรือหน่วยงานใดเพิ่มเติม
- แก้กระบวนการ เช่น เพิ่ม Data classification, DLP, approved tools และการอบรมก่อนเกิดซ้ำ
Checklist ก่อนกดส่ง
- ไม่มีรหัสผ่าน token private key หรือข้อมูลเข้าถึง
- ไม่มีข้อมูลที่ระบุตัวบุคคลเกินความจำเป็น
- ไม่มีข้อมูลสุขภาพ ชีวมิติ หรือข้อมูลอ่อนไหวโดยไม่มีการอนุมัติ
- ไม่มีเอกสารลับ สัญญา หรือข้อมูลลูกค้าที่ห้ามเปิดเผย
- ลบ Comment, Metadata, Sheet และ Revision ที่ไม่เกี่ยวข้องแล้ว
- ตรวจสิทธิ์ในเอกสาร โค้ด รูป และฐานข้อมูลแล้ว
- ใช้บัญชีและเครื่องมือที่องค์กรอนุมัติ
- รู้ว่าใครเป็นเจ้าของงานและใครตรวจผลลัพธ์ก่อนนำไปใช้
คำถามที่พบบ่อย
ปิดการใช้ข้อมูลฝึกโมเดลแล้ว ใส่ข้อมูลลับได้เลยไหม
ไม่ได้ การปิดการฝึกโมเดลเป็นเพียงการควบคุมหนึ่งด้าน ยังต้องพิจารณาการเก็บรักษา การเข้าถึง การแชร์ บันทึกระบบ กฎหมาย และนโยบายองค์กร
ใช้ชื่อย่อแทนชื่อลูกค้าเพียงพอหรือไม่
ไม่เสมอ หากข้อมูลอื่น เช่น ตำแหน่ง สถานที่ วันที่ หรือเหตุการณ์เฉพาะทำให้เดาได้ว่าเป็นใคร ต้องลดหรือรวมรายละเอียดเพิ่มเติม
ส่งเอกสารทั้งไฟล์ให้ AI สรุปได้ไหม
ได้เฉพาะเมื่อมีสิทธิ์ ใช้เครื่องมือที่อนุมัติ และเอกสารไม่มีข้อมูลเกินจำเป็น ทางที่ปลอดภัยกว่าคือเลือกเฉพาะส่วนที่ต้องสรุปและปิดบังข้อมูลก่อน
บทความนี้ใช้แทนคำแนะนำกฎหมายได้หรือไม่
ไม่ได้ เป็นแนวทางจัดการความเสี่ยงเบื้องต้น องค์กรควรให้ผู้รับผิดชอบด้านกฎหมาย ความเป็นส่วนตัว และความปลอดภัยพิจารณาตามข้อมูล อุตสาหกรรม และพื้นที่ที่ดำเนินงานจริง
อ่านต่อเพื่อวางระบบใช้ AI อย่างปลอดภัย
- เขียนนโยบายใช้ AI ในองค์กรอย่างไร
- เริ่มใช้ AI ในองค์กรจาก Use case แรก
- ตรวจคำตอบจาก AI ก่อนนำไปใช้จริง